
Оригинальная статья вики разработчиков : https://wiki.egam.es/ru/configuration/warp-native/
Шкерим IP нод с помощью WARP - не знаешь IP ноды - крепче спишь
Ставим W A R P - N A T I V E ( by distillium )
Шаг № 1 - На VPS ноды:
- rr
- - WARP Native
- - - Установить WARP Native
- - - - Выбираем язык
- - - - - Введите лицензионный ключ WARP+ (Enter - пропустить): - пропускаем
- - - - - - [INFO] Выберите интервал проверки watchdog: - 1 (5 минут)
Видим аналогичную картинку? есть handshake и есть выход? всё ок - едем дальше к Шагу № 2
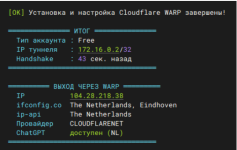
Если нет то чиним Warp:
Шаг № 2 - в VPS панели:
- rr
- - WARP Native
- - - Добавить WARP-настройки в конфигурацию ноды
- - - - Подтверждаем что мы не Аллё Аллёшенька и действительно находимся на VPS панели - y
- - - - - На какую ноду добавить WARP-настройки? - Выбираем нужный номер.
Шаг № 3 -в панели
- Берем получившийся конфиг ноды в который скрипт прописал WARP
- Несем в конветор https://rezzosoft.com/warp-converter.html и получаем готовый профиль.
- Либо заменяем, либо создаем новый профиль ноды уже с Warp-ом.
- Перезагружаем с панели ноду (если делали новый профиль, а не заменяли текущий меняем его в хосте, скваде)
- Профит.
Автоматическое обновление geosite.dat и geoip.dat по cron :
Шкерим IP нод с помощью WARP - не знаешь IP ноды - крепче спишь
Ставим W A R P - N A T I V E ( by distillium )
Шаг № 1 - На VPS ноды:
- rr
- - WARP Native
- - - Установить WARP Native
- - - - Выбираем язык
- - - - - Введите лицензионный ключ WARP+ (Enter - пропустить): - пропускаем
- - - - - - [INFO] Выберите интервал проверки watchdog: - 1 (5 минут)
Видим аналогичную картинку? есть handshake и есть выход? всё ок - едем дальше к Шагу № 2
Если нет то чиним Warp:
Не все ноды автоматом поднимут WARP , зависит от магистрали, настроек ТСПУ и того как сам Cloudflare дружит или не дружит с IP ноды (hip hosting не дружит массово).
Если после установки WARP скриптом видим что хэндшейка нет, пакеты не ушли и соединение не поднято - нужно просто сменить IP и порт в конфиге WireGuard. На какой?
Ищем рабочий:
Как читать результат: Если напротив какого-то IP появится latest handshake: ... или transfer: 92 B received (или больше) — мы нашли рабочий маршрут.
Пример вывода:
➤ Тестируем: 162.159.193.1:500
endpoint: 162.159.193.1:500
transfer: 0 B received, 148 B sent
---------------------------------
➤ Тестируем: 162.159.195.1:4500
endpoint: 162.159.195.1:4500
latest handshake: 5 seconds ago
transfer: 92 B received, 180 B sent
---------------------------------
➤ Тестируем: 188.114.96.224:1701
endpoint: 188.114.96.224:1701
latest handshake: 5 seconds ago
transfer: 92 B received, 180 B sent
---------------------------------
➤ Тестируем: 188.114.99.224:2408
endpoint: 188.114.99.224:2408
latest handshake: 5 seconds ago
transfer: 92 B received, 180 B sent
---------------------------------
➤ Тестируем: 162.159.192.1:1701
endpoint: 162.159.192.1:1701
transfer: 0 B received, 148 B sent
---------------------------------
Рабочие handshake на этой ноде (на примере вывода):
Нерабочие на этой ноде (на примере вывода):
Находим строку с текщим Не работющим Endpoint = 162.159.192.1:2408 (пример) и ставим наше, работающие значение, сохраняем.
Перезапускаем интерфейс:
Теперь нужно проверить реальный трафик через туннель:
Если туннель реально работает, то:
Если после установки WARP скриптом видим что хэндшейка нет, пакеты не ушли и соединение не поднято - нужно просто сменить IP и порт в конфиге WireGuard. На какой?
Ищем рабочий:
Bash:
for endpoint in "162.159.193.1:500" "162.159.195.1:4500" "188.114.96.224:1701" "188.114.99.224:2408" "162.159.192.1:1701"; do
  echo "➤ Тестируем: $endpoint"
  sudo sed -i "s/^Endpoint = .*/Endpoint = $endpoint/" /etc/wireguard/warp.conf
  sudo systemctl restart wg-quick@warp
  sleep 5
  wg show | grep -E "endpoint|transfer|handshake"
  echo "---------------------------------"
done
Как читать результат: Если напротив какого-то IP появится latest handshake: ... или transfer: 92 B received (или больше) — мы нашли рабочий маршрут.
Пример вывода:
➤ Тестируем: 162.159.193.1:500
endpoint: 162.159.193.1:500
transfer: 0 B received, 148 B sent
---------------------------------
➤ Тестируем: 162.159.195.1:4500
endpoint: 162.159.195.1:4500
latest handshake: 5 seconds ago
transfer: 92 B received, 180 B sent
---------------------------------
➤ Тестируем: 188.114.96.224:1701
endpoint: 188.114.96.224:1701
latest handshake: 5 seconds ago
transfer: 92 B received, 180 B sent
---------------------------------
➤ Тестируем: 188.114.99.224:2408
endpoint: 188.114.99.224:2408
latest handshake: 5 seconds ago
transfer: 92 B received, 180 B sent
---------------------------------
➤ Тестируем: 162.159.192.1:1701
endpoint: 162.159.192.1:1701
transfer: 0 B received, 148 B sent
---------------------------------
Рабочие handshake на этой ноде (на примере вывода):
- 162.159.195.1:4500 — есть latest handshake, получено 92 B
- 188.114.96.224:1701 — есть latest handshake, получено 92 B
- 188.114.99.224:2408 — есть latest handshake, получено 92 B
Нерабочие на этой ноде (на примере вывода):
- 162.159.193.1:500 — 0 B received
- 162.159.192.1:1701 — 0 B received
Bash:
sudo nano /etc/wireguard/warp.confНаходим строку с текщим Не работющим Endpoint = 162.159.192.1:2408 (пример) и ставим наше, работающие значение, сохраняем.
Перезапускаем интерфейс:
Код:
sudo systemctl restart wg-quick@warp
sleep 3
wg show
Теперь нужно проверить реальный трафик через туннель:
Код:
ping -c 3 -I warp 1.1.1.1
curl -4 --interface warp ifconfig.me
echo
wg show
Если туннель реально работает, то:
- ping пройдет без потерь.
- curl ifconfig.me вернет не родной IP сервера, а IP из сети Cloudflare.
- В wg show счетчик received вырастет уже не просто 92 B, а до килобайт/мегабайт.
Шаг № 2 - в VPS панели:
- rr
- - WARP Native
- - - Добавить WARP-настройки в конфигурацию ноды
- - - - Подтверждаем что мы не Аллё Аллёшенька и действительно находимся на VPS панели - y
- - - - - На какую ноду добавить WARP-настройки? - Выбираем нужный номер.
Шаг № 3 -в панели
- Берем получившийся конфиг ноды в который скрипт прописал WARP
- Несем в конветор https://rezzosoft.com/warp-converter.html и получаем готовый профиль.
- Либо заменяем, либо создаем новый профиль ноды уже с Warp-ом.
- Перезагружаем с панели ноду (если делали новый профиль, а не заменяли текущий меняем его в хосте, скваде)
- Профит.
Автоматическое обновление geosite.dat и geoip.dat по cron :
JSON:
 "geodata": {
    "cron": "0 0 * * *",
    "assets": [
      {
        "url": "https://raw.githubusercontent.com/Loyalsoldier/v2ray-rules-dat/release/geosite.dat",
        "file": "geosite.dat"
      },
      {
        "url": "https://raw.githubusercontent.com/Loyalsoldier/v2ray-rules-dat/release/geoip.dat",
        "file": "geoip.dat"
      }
    ]
  }
Последнее редактирование: